

Quando um coletor portátil identifica um produto, o sistema recebe um código. Mas que evidência existe de que uma etiqueta legítima respondeu a um equipamento autorizado? Um estudo sobre autenticação em RFID móvel, publicado em outubro de 2026 na revista Cryptography, propõe uma forma de verificar os participantes de cada leitura sem exigir muito processamento da etiqueta.
Quem participa da autenticação em RFID móvel
A equipe de Pierre E. Abi-Char propõe dividir o trabalho entre a etiqueta, o leitor móvel e um servidor de confiança. Em primeiro lugar, o servidor ajuda a confirmar a identidade dos participantes. A etiqueta executa operações mais simples, o que importa porque sua memória e a energia disponível são limitadas. A proposta foi desenhada para etiquetas passivas EPC Gen2v2 com suporte a criptografia. A compatibilidade do chip é, portanto, um dos primeiros pontos a conferir.
O servidor tem uma função prática nesse arranjo. Sempre que um coletor vai de um setor a outro, a operação precisa reconhecer tanto a etiqueta que está diante dele quanto o equipamento que pediu a verificação. Manter parte desse trabalho em um serviço central permite consultar uma referência comum. Em contrapartida, a comunicação com esse serviço passa a fazer parte do tempo percebido por quem está no balcão.
A proposta também prevê mudanças nos dados usados entre sessões. O objetivo é dificultar que observações de leituras distintas sejam associadas à mesma etiqueta. Além disso, cabe à equipe de privacidade identificar os dados que o sistema de gestão mantém. Uma proteção prevista na comunicação por rádio não define, por si só, quem pode consultar o histórico no servidor.
Considere, por exemplo, um recebimento de mercadorias. A leitura informa qual item se apresentou ao coletor. A autenticação em RFID móvel acrescenta evidência sobre quem participou dessa troca. Já a autorização para registrar a entrada de determinada carga depende de regras da operação, como o local de entrega e a responsabilidade atribuída ao operador. São perguntas diferentes para a equipe que desenha o processo.
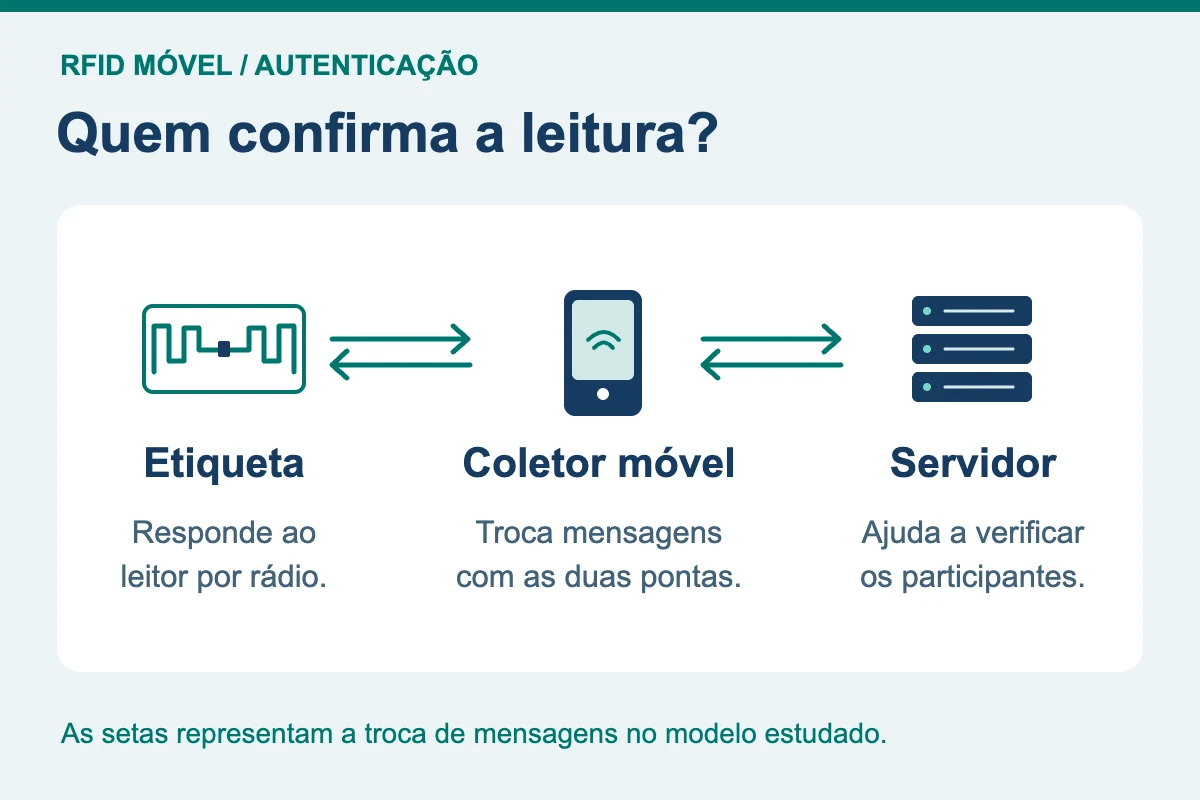
No protocolo estudado, o coletor comunica-se com a etiqueta e com o servidor que participa da autenticação.
O que os pesquisadores conseguiram verificar
Os autores avaliaram propriedades do protocolo com ferramentas de verificação formal, entre elas Scyther e ProVerif. Em outras palavras, as ferramentas trabalham com um modelo da troca de mensagens cujas premissas ficam explícitas. A análise considera, por exemplo, se os participantes conseguem confirmar a identidade uns dos outros durante uma sessão.
Para interpretar o alcance da análise, pergunte o que o modelo representa. As verificações automatizadas descritas no artigo examinam a troca dentro de um período em que as credenciais de longo prazo permanecem fixas. Para a passagem de uma atualização para a seguinte, os autores apresentam argumentos em separado. Desse modo, a equipe técnica consegue registrar qual método os autores usaram para avaliar cada propriedade.
Além da segurança, o custo das operações na etiqueta importa porque a energia disponível é limitada. Os próprios autores apontam como próximo passo medir o tempo de execução e a energia consumida em etiquetas físicas compatíveis. Para planejar um piloto, essa distinção importa: a estimativa orienta a seleção da tecnologia, enquanto a medição no equipamento escolhido ajuda a dimensionar a operação.
A energia por sessão ilustra bem a questão. Os pesquisadores usaram valores da literatura para estimar o consumo das operações. Para decidir uma compra, porém, seria preciso observar como a posição da etiqueta e a distância até a antena afetam a leitura na atividade real. Uma conta de energia do protocolo e um ensaio de recebimento produzem informações complementares.
Os autores avaliaram propriedades do protocolo e propuseram medir tempo e consumo de energia em etiquetas físicas.
O que testar antes de adotar um protocolo
Em um piloto com coletores móveis, convém medir quanto tempo decorre entre aproximar o leitor e receber a confirmação. Faça o teste nos pontos em que a equipe realmente trabalha. Uma doca distante do ponto de acesso, por exemplo, pode apresentar condições de conexão diferentes das encontradas no escritório.
Uma forma de organizar o teste é registrar três horários: quando o operador iniciou a leitura, quando o sistema recebeu a confirmação e quando o recebimento apareceu no histórico. Assim, uma demora na transmissão da confirmação não acaba atribuída por engano à etiqueta. Também fica mais fácil explicar por que o operador teve de esperar, ainda que o coletor já tivesse exibido o código do produto.
Inclua uma troca de turno no roteiro. A equipe pode observar como um segundo operador reconhece os itens já confirmados e encontra aqueles que o primeiro turno deixou pendentes. Em seguida, conte as leituras que precisaram ser repetidas e verifique se cada entrada ficou associada uma única vez ao recebimento correto. Esse é um critério de aceitação que a área de operações consegue acompanhar.
Combine também um prazo aceitável para a confirmação, para que o próximo turno saiba quando investigar uma pendência. Assim, o resultado do piloto orienta uma decisão que pode ser repetida em outra unidade.
Por fim, defina o que o operador verá quando o servidor não responder e como a equipe tratará uma leitura pendente. O objetivo é reconhecer, na própria tela, quais registros já passaram pela verificação. Esses critérios permitem avaliar a autenticação em RFID móvel no contexto de trabalho. Assim, cada garantia fica vinculada ao componente que a oferece.